Van ontwerptekeningen tot inbreuken
Drie belangrijke punten
- Waarom digitale systemen de bouwsector kwetsbaarder maken voor cyberaanvallen
- Hoe cyberincidenten de fysieke bouwactiviteiten kunnen verstoren
- Waarom cyberweerbaarheid de hele toeleveringsketen en alle operationele systemen moet omvatten
De kern van de inzichten van underwriters
Lees de inzichten van cyber-underwriters uit dit rapport
Inleiding
Digitale transformatie verandert de bouwsector ingrijpend, maar het risicobeheer blijft daarbij achter. Nu organisaties slimme technologie omarmen en hun projectuitvoering verder digitaliseren, ontstaan er nieuwe risico’s in zowel bedrijfssystemen als operationele omgevingen. Dit vergroot de kans op digitale verstoringen met tastbare gevolgen in de praktijk.
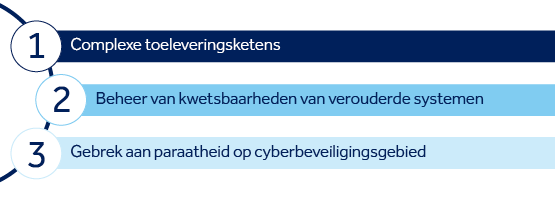
Grote bouwprojecten leunen op complexe toeleveringsketens, strakke planningen en onderling verbonden digitale tools waardoor cyberrisico's snel opstapelen. Verouderde systemen, snel geïmplementeerde digitale oplossingen en onvoldoende beveiligde verbindingen met externe partijen, creëren kwetsbaarheden waar cybercriminelen steeds vaker van profiteren.
Tegelijkertijd neemt de druk vanuit toezichthouders toe. Zij verwachten dat organisaties hun cyberrisicobeheer structureel op orde hebben, voor zowel IT-systemen, operationele technologie (OT)1 als externe leveranciers.
Door hoge uptime vereisten en de afhankelijkheid van talrijke aannemers en leveranciers is de sector een aantrekkelijk doelwit voor aanvallers die ransomware en afpersing inzetten. Daarnaast hebben oplopende geopolitieke spanningen geleid tot een sterke stijging van cyberaanvallen op vitale infrastructuur en aanverwante sectoren.
Cybercriminelen profiteren van slecht beveiligde verouderde systemen en de groeiende integratie tussen IT- en OT-omgevingen, om zo veel mogelijk schade aan te richten of financieel en geopolitiek voordeel te behalen. Verstoringen van essentiële systemen of leveranciers kunnen leiden tot stillegging van projecten, contractuele geschillen, veiligheidsproblemen en bredere financiële, regelgevende en reputationele gevolgen.
1. Operationele technologie: hardware en software die veranderingen in de fysieke wereld detecteert of aanstuurt via directe bewaking en besturing van fysieke apparaten, industriële processen en infrastructuur.
2. Gebaseerd op een enquête onder de senior experts van Control Risks, die werkzaam zijn op het gebied van cyber threat intelligence, cyberadvies en incidentrespons.
De opkomst van digitale tools en nieuwe technologieën in de bouw vergroot het cyberrisico
Momenteel maken organisaties steeds vaker gebruik van nieuwe technologieën zoals kunstmatige intelligentie (AI), Internet of Things-apparatuur3 en sectorspecifieke tools, waaronder Building Information Modelling (BIM). Digitalisering biedt duidelijke voordelen zoals beter toezicht op veiligheid, scherpere controle op naleving, automatisering van bedrijfsprocessen en een efficiëntere projectuitvoering. Bouwbedrijven kunnen via technologieën zoals BIM bijvoorbeeld op afstand samenwerken aan hetzelfde project, waarbij alle betrokken partijen over dezelfde actuele informatie beschikken; van bouwtekeningen tot modellen.
De integratie van nieuwe digitale systemen vergroot echter ook het aanvalsoppervlak en introduceert nieuwe risico’s vanuit verschillende soorten aanvallers. Samenwerken op afstand via de cloud kan de coördinatie stroomlijnen, maar cloudinfrastructuur is regelmatig het doelwit van cybercriminelen en statelijke actoren die uit zijn op gevoelige data of toegang tot de bredere IT-infrastructuur van bedrijven. Vergelijkbare patronen van onzekerheid gelden ook voor andere technologieën die een plek krijgen in bouwprocessen. Zo bleek uit een rapport uit 2025 dat IoT-malware-activiteit gericht op de bouwsector met 410% was toegenomen ten opzichte van het voorgaande jaar.4 Het voortdurende gebruik van verouderde systemen, zeer complexe toeleveringsketens en strakke opleveringstermijnen maken het beheersen van cyberrisico’s nog ingewikkelder.
3. Communicatie via het Internet of Things (IoT) of machine-to-machine (M2M) verwijst naar de miljarden voorwerpen en gadgets die met het internet zijn verbonden en die zonder of met minimale menselijke tussenkomst met elkaar communiceren. Het gaat hierbij onder meer om huishoudelijke apparaten, auto's, creditcards, liften en bewakingscamera's.
4. https://www.zscaler.com/resources/industry-reports/threatlabz-mobile-iot-ot-report.pdf
Uit recente cijfers uit de sector blijkt hoe ingrijpend de digitale transformatie is
56%
van de investeerders in de bouwsector is van plan meer middelen vrij te maken voor de invoering van AI5
61%
van de marktleiders geeft aan technologie en innovatie strategische prioriteit te geven bij hun investeringen6
36%
van de professionals geeft aan betrokken te zijn bij de eerste testfase van AI-implementatie; nog eens 14,5% gebruikt AI regelmatig in een of meer bedrijfsprocessen7
USD $17,72miljard
De wereldwijde BIM-bouwmarkt werd in 2024 geschat op 4,38 miljard dollar en zal naar verwachting tegen 2034 groeien tot 17,72 miljard dollar8
5. https://www.rics.org/news-insights/artificial-intelligence-in-construction-report
6. https://kpmg.com/dk/en/insights/market-trends/global-construction-survey.html
7. https://www.rics.org/news-insights/artificial-intelligence-in-construction-report
8. https://finance.yahoo.com/news/bim-construction-industry-research-report-125300365.html
In de bouw brengen cyberaanvallen niet langer alleen de vertrouwelijkheid van informatie in gevaar. Ze verstoren de uitvoering, leggen activiteiten stil, zetten toeleveringsketens onder druk en laten zien hoe snel digitale afhankelijkheid kan uitgroeien tot een operationeel risico. Naarmate de sector verder digitaliseert en automatiseert, worden bedreigingen vanuit de digitale ruimte steeds existentiëler
Partner in Digital Risks - Control Risks
Afpersing en geopolitieke spanningen vergroten het risico op verstoringen in de bouw- en infrastructuursector
De bouwsector is bijzonder kwetsbaar voor operationele verstoringen. Projecten kennen doorgaans strakke planningen en leunen op complexe toeleveringsketens, waardoor vertragingen al snel leiden tot oplopende kosten en contractuele problemen. Juist die kenmerken maken de sector een aantrekkelijk doelwit voor ransomware- en afpersingsgroepen, die dankbaar gebruikmaken van de gevoeligheid voor uitval om druk te zetten op losgeldbetalingen. Uit een enquête uit 2023 naar databestendigheid in de bouwsector blijkt dat 77% van de respondenten niet langer dan vijf dagen zonder toegang tot projectdocumentatie kan opereren zonder ernstige operationele als gevolgen.9
In de praktijk laten incidenten zien hoe groot die impact kan zijn: in 2025 leidden ransomware-aanvallen gemiddeld tot 24 dagen uitval.10 Voor bouwbedrijven vertaalt dergelijke uitval zich direct in vertragingen en frictie in de samenwerking met onderaannemers en leveranciers, en met reputatieschade als mogelijk langdurig gevolg. De financiële impact van afpersingsincidenten varieert sterk en wordt in belangrijke mate bepaald door de duur van de verstoring en de aard van de buitgemaakte data.
79%
van de experts van Control Risks beschouwt ransomware als de grootste dreiging voor organisaties in de bouwsector
Een incident uit 2020 laat zien wat dit in de praktijk kan betekenen: een Britse onderneming werd het doelwit van afpersing na datadiefstal. De herstel- en advieskosten kwamen uit op in totaal 7 miljoen GBP, met daarbovenop boetes van de Britse Information Commissioner ter hoogte van 4,4 miljoen GBP11.
9. https://www.construction.com/reports/enhanced-data-resilience-will-help-the-design-and-construction-industry-face-the-risks-that-impact-their-businesses
10. https://www.totalassure.com/blog/average-ransomware-recovery-time-2025
11. https://constructionmanagement.co.uk/poor-cyber-security-cost-interserve-11m-to-clean-up/
Case study
Dubbele afpersingspraktijk richt zich op bouw- en civieltechnisch bedrijf
In februari 2023 werd de Britse bouw- en civieltechnische onderneming Lagan Specialist Contracting Group (Lagan SCG) slachtoffer van een double-extortion-aanval. Het incident werd later toegeschreven aan Lockbit, een geavanceerde cybercriminele organisatie met een lange staat van dienst aan grootschalige ransomware-aanvallen.
Bij het incident werd een aanzienlijke hoeveelheid gevoelige werknemersdata buitgemaakt, waaronder paspoortnummers en bankgegevens. Die data werden later op het dark web gepubliceerd, waardoor werknemers het risico liepen op vervolgfraude. In mei 2023 werd een collectieve rechtszaak aangespannen om uit te zoeken hoe het datalek kon plaatsvinden en wat de gevolgen waren voor de veiligheid van de werknemers.12
Er zijn geen openbare gegevens over de mate waarin Lagan SCG schade ondervond van systeemversleuteling als onderdeel van het incident. Slechts enkele weken eerder hadden dezelfde cybercriminelen echter Royal Mail aangevallen in een soortgelijk incident, met ernstige operationele verstoring tot gevolg. Naar verluidt heeft Royal Mail vervolgens 10 miljoen GBP uitgegeven aan cyberherstel en weerbaarheidsmaatregelen, een indicatie van de financiële impact die een geslaagde versleuteling kan hebben.
12. https://www.kpl-databreach.co.uk/lagan-specialist-contracting-group/
Cybercriminelen spelen in op het groeiende aanvalsoppervlak in de sector. Doordat bouwbedrijven steeds vaker op afstand verbinding maken met netwerken van aannemers en leveranciers, bijvoorbeeld om gezamenlijke BIM-omgevingen mogelijk te maken, neemt het aantal potentiële toegangspunten voor aanvallers exponentieel toe.
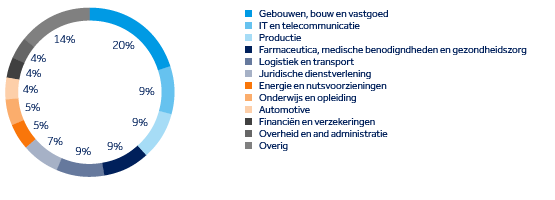
Tegelijkertijd worden ransomware-aanvallen op OT-infrastructuur steeds gerichter en effectiever. Volgens een in februari gepubliceerd rapport over cyberbeveiliging richtten in 2025 maar liefst 119 groeperingen zich op industriële organisaties.Een stijging van 49% ten opzichte van het voorgaande jaar. In de bouwsector alleen zijn 526 organisaties in de bouwsector geraakt, waarbij in alle gevallen waarin ransomware in een OT-omgeving terechtkwam, aanzienlijke operationele verstoringen werden vastgesteld.13
Wanneer zulke aanvallen OT-systemen raken, blijven de gevolgen niet beperkt tot IT. Industriële besturingssystemen worden ontregeld, waardoor de aansturing van processen wegvalt. In de praktijk betekent dit dat machines stilvallen en operators de controle verliezen over sensoren, beveiligingssystemen en fysieke componenten zoals kleppen en pompen.
13. https://5943619.hs-sites.com/hubfs/312-Year-in-Review/2026/Dragos-2026-OT-Cybersecurity-Report-A-Year-in-Review.pdf?hsCtaAttrib=205683189348
14. Door onvoldoende fysieke of technische scheiding tussen IT-systemen en OT-infrastructuur kan een cybercrimineel zich gemakkelijker en onopgemerkt tussen systemen verplaatsen en kwaadaardige acties uitvoeren in zowel de IT- als de OT-omgeving. Een OT-systeem kan bijvoorbeeld zo geconfigureerd zijn dat directe, onbeveiligde communicatie mogelijk is met IT-systemen zoals e-mailservers van het bedrijf, waardoor een aanvaller via een gehackte e-mailserver commando’s kan uitvoeren op het OT-systeem.
Case study
Hoofdaannemer doelwit van dubbele afpersing15
In maart 2024 werd het Amerikaanse bouwbedrijf Skender Construction het doelwit van een double-extortion-aanval door een onbekende cybercrimineel.
Bij de aanval verschafte de cybercrimineel zich toegang tot gevoelige data van meer dan 1.000 personen en wist deze te ontvreemden. De buitgemaakte data omvatten naar verluidt paspoortgegevens en burgerservicenummers, met een fraudrisico voor de getroffen personen op korte tot middellange termijn als gevolg.
De cybercrimineel slaagde er ook in IT-systemen van Skender Construction te versleutelen. Het bedrijf had echter back-ups om zich te beschermen tegen de gevolgen van versleuteling, waardoor het de systemen snel volledig kon herstellen en de operationele impact van het ransomware-incident beperkt bleef.
15. https://www.constructiondive.com/news/skender-ransomware-attack-chicago-maine/712844/
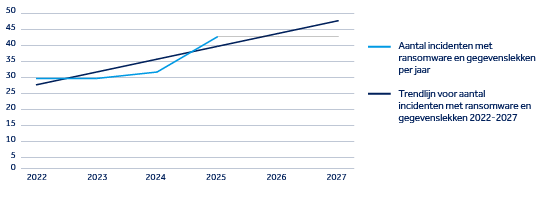
Naast cybercriminaliteit is sinds 2024 ook een duidelijke toename zichtbaar in verstorende cyberincidenten, die worden gelinkt aan statelijk gesteunde actoren, gericht op vitale nationale infrastructuur (Critical National Infrastructure, CNI) in westerse landen.16
Deze incidenten houden vaak verband met bredere geopolitieke spanningen, met name tussen Rusland en de NAVO-lidstaten, en met ontwikkelingen rond het conflict tussen de VS, Israël en Iran. Cyberaanvallen maken steeds vaker deel uit van bredere strategieën voor hybride oorlogvoering.
16. Control Risks
Doordat bouwprojecten samenvallen met de ontwikkeling van vitale nationale infrastructuur, worden geopolitiek gemotiveerde of beïnvloede aanvallen op de sector aannemelijker. Zeker waar die aanvallen de ontwikkeling van vitale projecten kunnen ophouden. Dat geldt vooral voor landen die grenzen aan geopolitieke brandhaarden, waar staten met cybercapaciteiten zullen proberen economische schade toe te brengen aan hun rivalen.
Global Head of Cyber Threat Intelligence - Control Risks
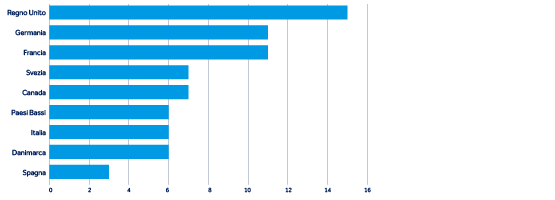
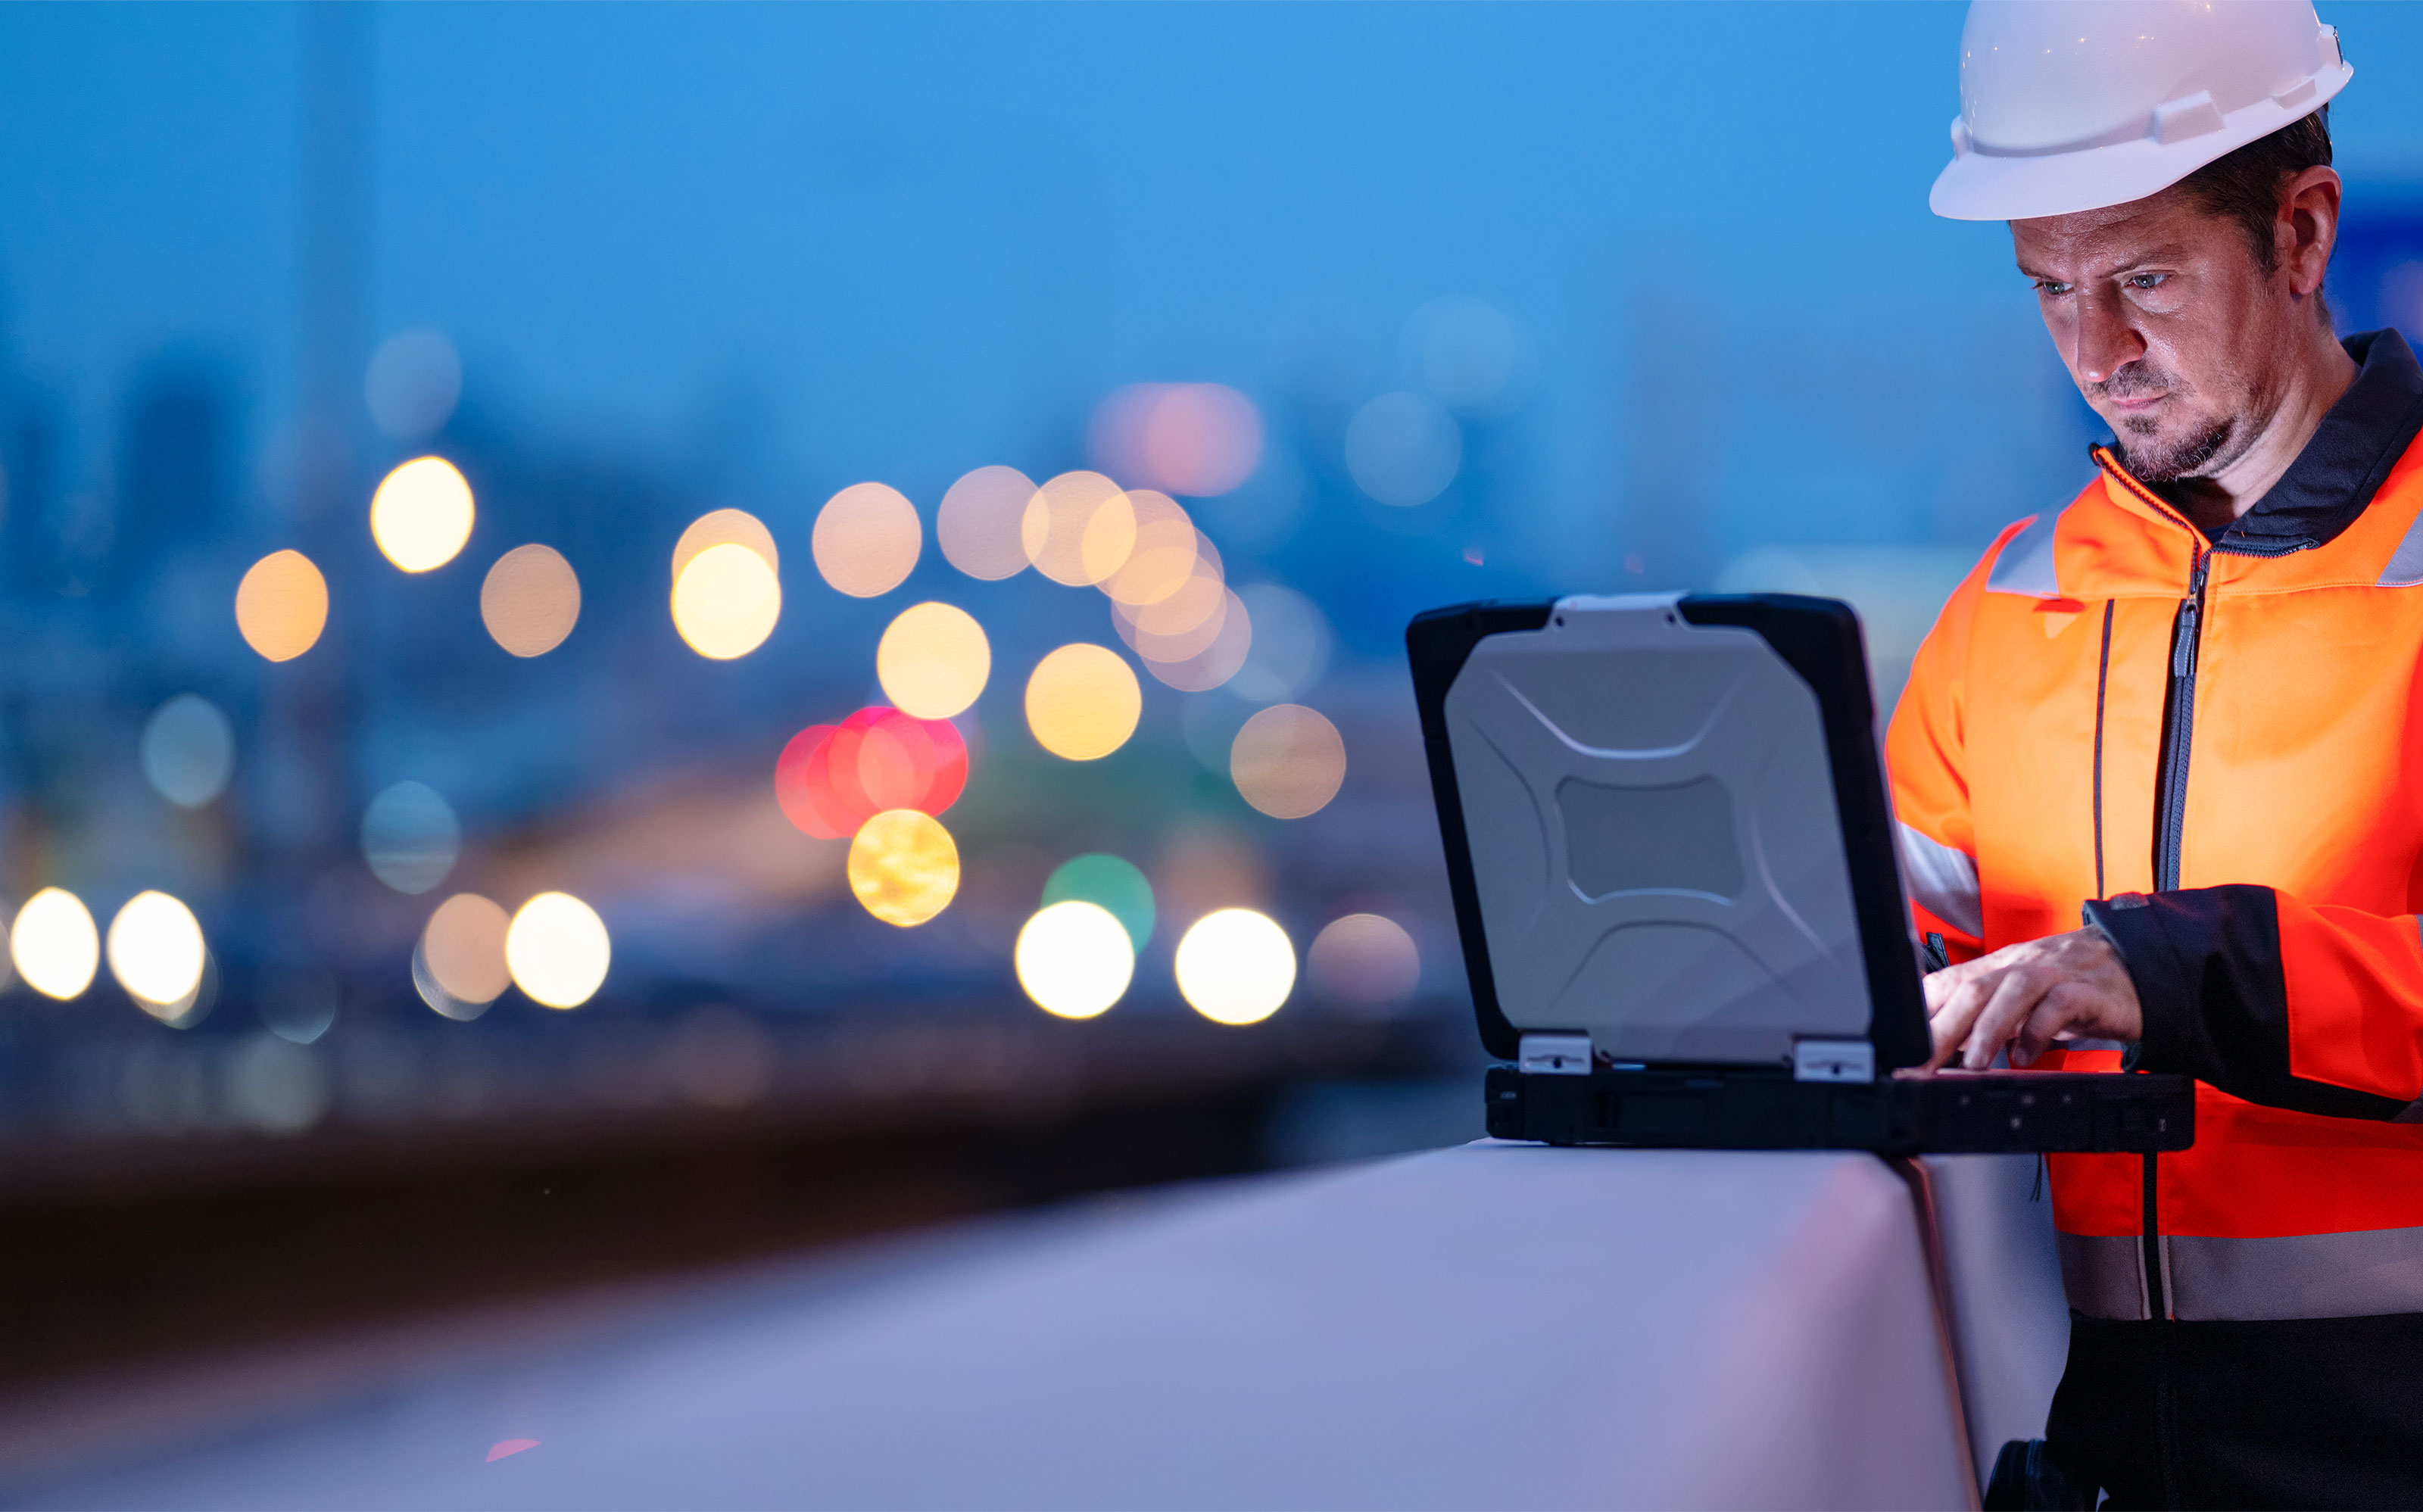
Afbeelding 5: Aantal verstorende incidenten door aan staten gelieerde groeperingen die zich richten op Canada, Denemarken, Frankrijk, Duitsland, Italië, Nederland, Spanje, Zweden en het Verenigd Koninkrijk (ernstige waargenomen incidenten, 2022-2026)
Case study
Pro-Russische cyberactivist richt zich op waterinfrastructuur
In 2024 voerde de pro-Russische groepering Z-Pentest een verwoestende cyberaanval uit op een Deens waterbedrijf. Nadat de groepering toegang had gekregen tot de besturingssystemen, manipuleerde zij de waterdruk: minstens drie leidingen sprongen en 500 huishoudens zaten enkele uren zonder water.17
In april 2025 viel dezelfde groepering een Noorse dam aan. Daarbij werden afvoerkleppen geopend en stroomde gedurende vier uur miljoenen liters water weg, voordat de beheerders de controle weer overnamen. De aanval bleek mogelijk gemaakt door een zwakke wachtwoordbeveiliging op een via het web toegankelijk configuratiescherm, in combinatie met onvoldoende scheiding tussen de OT-systemen en de met internet verbonden IT-systemen.18
Sindsdien hebben zich soortgelijke incidenten voorgedaan, waaronder een cyberaanvalspoging op een Pools waterbedrijf.19 Deze activiteiten passen in een breder patroon van verstorende cyberaanvallen op vitale nationale infrastructuur. Hoewel ze tot nu toe vooral gericht waren op nutsbedrijven en organisaties in de energiesector, is de kans groot dat soortgelijke tactieken in de toekomst ook aanverwante sectoren zullen raken, waaronder de bouw.
17. https://www.euronews.com/2025/12/19/denmark-blames-russia-for-cyberattacks-on-water-utility-and-election-websites
18. https://www.reuters.com/technology/norway-spy-chief-blames-russian-hackers-dam-sabotage-april-2025-08-13/
19. https://www.reuters.com/en/poland-foiled-cyberattack-big-citys-water-supply-deputy-pm-says-2025-08-14
De verbondenheid van IT en OT vergroot het oppervlak voor aanvallen en verhoogt het operationele risico
Naarmate de digitalisering verder gaat, integreren bouwbedrijven hun IT-systemen steeds vaker met OT-omgevingen. Goed uitgevoerd kan IT/OT-integratie de activiteiten stroomlijnen door geautomatiseerde communicatie tussen systemen mogelijk te maken, en zowel het toezicht op projecten als de kernprocessen verbeteren.
Tegelijk vergroot deze verbondenheid het cyberrisico. Zijn de systemen niet veilig geïntegreerd, dan kunnen aanvallers die toegang krijgen tot IT-netwerken en zich onopgemerkt verplaatsen naar OT-omgevingen. Uit een rapport uit 2026 bleek dat een gebrekkige segmentatie tussen IT- en OT-systemen20 in 2025 een rol speelde bij 81% van de incidenten met betrekking tot OT-systemen.21
Cybercriminelen richten zich vaak rechtstreeks en doelbewust op OT-systemen. Sinds 2024 is er een toename te zien van cyberincidenten waarbij statelijk gelieerde actoren industriële besturingssystemen (ICS) in de Europese en Noord-Amerikaanse nutssector aanvallen.
Ook gewone cybercriminelen richten zich vaker op OT: een leverancier van OT-cyberbeveiligingsoplossingen meldde dat 23% van de incidentrespons-trajecten in 2025 betrekking had op ransomware gericht op OT-systemen.22 Tegelijkertijd buiten veel cybercriminelen kwetsbaarheden in verouderde systemen uit. In 2025 had 67,5% van de exploitatiepogingen betrekking op bekende kwetsbaarheden die al langer bestonden.23
Omdat veel OT-systemen draaien op verouderde software of hardware die niet eenvoudig te patchen is, baart deze trend serieuze beveiligingszorgen. Door kwetsbaarheden in niet-gepatchte systemen uit te buiten, kunnen aanvallers eerst toegang krijgen tot netwerken, vervolgens lateraal van systeem naar systeem bewegen, en uiteindelijk essentiële operationele omgevingen in gevaar brengen.
Naarmate OT een aantrekkelijker doelwit wordt voor ontwrichtende cyberaanvallen, neemt het risico voor bouwbedrijven toe. Naast directe operationele gevolgen en veiligheidsrisico’s op bouwlocaties leiden dergelijke verstoringen al snel tot ernstige financiële verliezen, contractuele geschillen, langdurige reputatieschade en zelfs juridische gevolgen.
20. Door onvoldoende fysieke of technische scheiding tussen IT-systemen en OT-infrastructuur kan een cybercrimineel zich gemakkelijker en onopgemerkt tussen systemen verplaatsen en kwaadaardige acties uitvoeren in zowel de IT- als de OT-omgeving. Een OT-systeem kan bijvoorbeeld zo geconfigureerd zijn dat directe, onbeveiligde communicatie mogelijk is met IT-systemen zoals e-mailservers van het bedrijf, waardoor een aanvaller via een gehackte e-mailserver commando’s kan uitvoeren op het OT-systeem.
21. https://5943619.hs-sites.com/hubfs/312-Year-in-Review/2026/Dragos-2026-OT-Cybersecurity-Report-A-Year-in-Review.pdf
22. https://5943619.hs-sites.com/hubfs/312-Year-in-Review/2026/Dragos-2026-OT-Cybersecurity-Report-A-Year-in-Review.pdf
23. https://medium.com/s2wblog/detailed-analysis-of-recent-trends-in-known-exploited-vulnerabilities-c81678a47f39
Druk vanuit de regelgeving leidt tot nieuwe verwachtingen en eisen op het gebied van cyberrisicobeheer
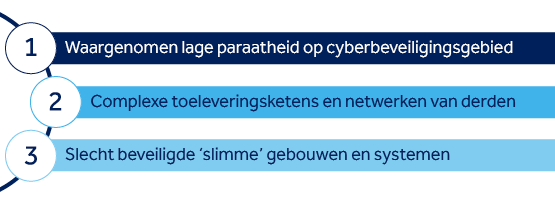
Toezichthouders kiezen steeds vaker een bredere benadering van cyberbeveiliging en de bescherming van vitale infrastructuur. Regelgevingskaders zoals de herziene Europese richtlijn inzake netwerk- en informatiesystemen (NIS2) liepen vooruit op vergelijkbare aanpassingen in het Verenigd Koninkrijk; de voorgestelde Critical Cyber Systems Protection Act (CCSPA) in Canada stelt nieuwe eisen aan organisaties die vitale infrastructuur beheren en aan hun toeleveringsketens.
Deze wettelijke vereisten zullen vrijwel zeker doorwerken in de toeleveringsketens, ook bij bouwbedrijven die infrastructuurprojecten uitvoeren.
Daardoor zullen organisaties in de hele sector een meer gestructureerde, risicogestuurde en op weerbaarheid gerichte aanpak van cyberrisicobeheer moeten hanteren. Daarbij horen sterker bestuur, betere IT/OT-beveiligingspraktijken en een robuuste planning voor incidentrespons.
Afbeelding 7: Belangrijke onderdelen van effectief cyberrisicobeheer
Bestuur
- Implementeer een alomvattend cyberrisicobeheersysteem
- Zorg voor adequaat en competent toezicht en toerekenbaarheid
Risicobeheer van toeleveringsketen
- Voer risicobeoordelingen van leveranciers uit
- Neem cyberbeveiliging op in contractering
Training en bewustmaking
- Laat medewerkers regelmatig bewustmakingstrainingen volgen
- Moedig medewerkers aan om verdachte activiteiten te melden
Incidentrespons
- Herzie en actualiseer incidentrespons- en bedrijfscontinuïteitsplannen, met gewaarborgde naleving van rapportagevereisten
- Voer regelmatig testen uit op basis van realistische dreigingsscenario’s
Technische mitigatiemaatregelen
- Werk beveiligingsmaatregelen bij, waaronder netwerksegmentatie tussen IT- en OT-systemen, toegangscontrole, endpointdetectie- en responstools (EDR) en bijgewerkte patches
- Breng verouderde systemen in kaart en ontwikkel mitigatiestrategieën voor systemen die buiten de normale patchcycli vallen
Enquête
Voor dit rapport hebben we 20 senior experts van de afdeling Digital Risks van Control Risks gevraagd naar hun inzichten over de belangrijkste bedreigingen, risico’s en kwetsbaarheden in de bouw- en infrastructuursector. De experts zijn afkomstig uit de Control Risks-teams in EMEA, APAC en Noord- en Zuid-Amerika; waaronder Londen, Berlijn, Kopenhagen, Hongkong, New York, Washington, Sydney en Bogota.
De enquête bevat antwoorden van ervaren consultants, practice leaders en het merendeel van de partners in CR-functies op het gebied van threat intelligence, cyberadvies en incidentrespons. Onze verwijzingen naar gegevenspunten of citaten van “experts van Control Risks” zijn gebaseerd op de kwalitatieve en kwantitatieve bevindingen uit de enquête.